الثغرات والهجمات
November 2, 2026
5 min read
مكالمات «الدعم الفني» المزيفة تتجاوز التحقق الثنائي: كيف تحمي نفسك وموظفيك؟
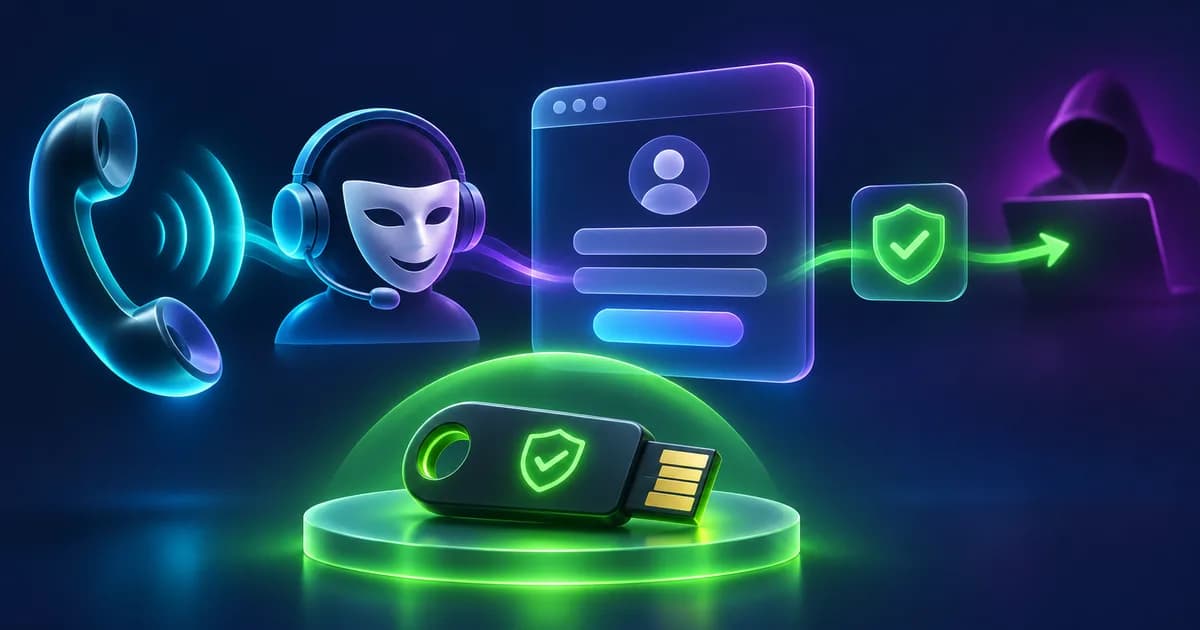
حذّر المركز الكندي للأمن السيبراني في أكتوبر 2026 من حملة تصيد صوتي ينتحل فيها المتصلون فريق تقنية المعلومات، ويوجهون الموظفين إلى صفحات دخول مزيفة تمرر كلمة المرور ورمز التحقق للمهاجم لحظيًا. كيف تعمل؟ وما الحماية؟
م. أحمد موري
مؤسس، مطور برمجيات ومحلل تهديدات سيبرانية
التنبيه
في 28 أكتوبر 2026 أصدر المركز الكندي للأمن السيبراني التنبيه AL26-028 عن حملة تصيد صوتي (Vishing) مستمرة تستهدف منظمات كندية، منها منظمات في القطاعين القانوني والمالي. وبحسب التنبيه:
- المتصلون ينتحلون صفة فريق تقنية المعلومات أو الدعم الفني الداخلي.
- خلال 2026 تنقّل هذا النشاط بين القطاعات، وزاد استهداف المال والقانون منذ يوليو، وتركّز في أكتوبر على القطاع القانوني.
- الحملة تتجاوز التحقق الثنائي التقليدي عبر التمرير اللحظي، وتغيّر نطاقات الطُعم باستمرار، فتضعف فعالية قوائم الحظر.
كيف تجري المكالمة؟
Loading timeline...
ماذا يوصي المركز الكندي؟ (للمنشآت)
- تحقق ثنائي مقاوم للتصيد، مثل مفاتيح FIDO2 أو مفاتيح المرور المرتبطة بالجهاز (Passkeys)، خصوصًا للمستخدمين ذوي الصلاحيات العالية.
- وصول مشروط يتطلب أجهزة مُدارة، وتقييد الدخول من شبكات VPN التجارية ومزوّدي الاستضافة.
- تشديد التحقق عند إعادة تعيين التحقق الثنائي واستعادة الحسابات وتسجيل أجهزة جديدة، وتقصير مدة الجلسات.
- مراقبة تسجيلات التحقق الثنائي المشبوهة، والوصول الكثيف للملفات، وحذف رسائل التنبيه، والنطاقات الجديدة التي تنتحل اسم المنشأة.
- توجيه الموظفين إلى التحقق المستقل من أي مكالمة غير متوقعة من تقنية المعلومات تطلب تغييرات في التحقق الثنائي أو كلمة المرور، مهما كان رقم المتصل أو درجة الاستعجال.
- قناة واضحة للإبلاغ عن المكالمات والمواقع المشبوهة.
- تقييد الاتصالات الخارجية في منصات التعاون مثل Teams وWebex وSlack.
- عند الاشتباه: إلغاء الجلسات والرموز النشطة، وإعادة تعيين بيانات الدخول، وإزالة وسائل التحقق غير المعروفة، ومراجعة نشاط البريد والملفات.
للأفراد والموظفين: 4 قواعد ذهبية
- الدعم الفني الحقيقي لا يحتاج كلمة مرورك ولا رمز التحقق.
- رقم المتصل ليس دليلًا، فيمكن تزييفه.
- أغلق الخط واتصل أنت على الرقم الرسمي المعروف للدعم، أو اسأل زميلك مباشرة.
- لا تدخل بياناتك في رابط أعطاك إياه متصل. ادخل للخدمة من الطريق المعتاد.
"لاحظ أن هذه الحملة لا تكسر التحقق الثنائي، بل تخدعك لتمرره بنفسك. ولذلك تنتقل التوصيات إلى طرق تحقق مقاومة للتصيد مثل مفاتيح المرور، لأنها مرتبطة بالموقع الحقيقي ولا تعمل على صفحة مزيفة.
المصادر
Article Author
م. أحمد موري
مؤسس، مطور برمجيات ومحلل تهديدات سيبرانية
مؤسس مشارك، يجمع بين خبرة بناء النظم البرمجية العميقة وتحليل التهديدات السيبرانية المتقدمة.