الإبلاغ عن تسرّب البيانات خلال 72 ساعة: خطة عملية بعد عقوبات يونيو 2026
من المخالفات التي عاقبت عليها لجان نظام حماية البيانات الشخصية في يونيو 2026: عدم إشعار سدايا بتسرب البيانات خلال 72 ساعة، والتسويق المباشر دون موافقة صريحة. خطة استجابة مبسطة تجهّزها منشأتك قبل الحادثة.
م. نايف الزهراني
مؤسس، خبير حلول أمنية ورقمية
ماذا أُعلن في 29 يونيو 2026؟
أعلنت لجان النظر في مخالفات أحكام نظام حماية البيانات الشخصية في سدايا إصدار عدد من القرارات تضمنت غرامات مالية وإنذارات، وذلك بموجب المادة السادسة والثلاثين من النظام. ومن أبرز المخالفات المعاقب عليها بحسب الإعلان:
- معالجة البيانات الشخصية لأغراض التسويق المباشر دون الحصول على موافقة صريحة من صاحب البيانات.
- عدم تبني الوسائل التقنية والإدارية والتنظيمية التي تضمن سرعة الاستجابة لطلبات أصحاب البيانات.
- عدم إشعار الهيئة بحوادث تسرب البيانات الشخصية خلال 72 ساعة من تاريخ العلم بالحادثة.
- عدم اتخاذ الإجراءات الكفيلة بالمحافظة على البيانات الشخصية.
- عدم تعيين مسؤول لحماية البيانات الشخصية رغم انطباق حالات تعيينه.
وهذه الدفعة تأتي بعد إعلان يناير 2026 عن 48 قرارًا صدرت خلال العام السابق، وقد ناقشناه هنا.
لماذا 72 ساعة قصيرة جدًا؟
الحادثة لا تبدأ بإشعار واضح يقول «حدث تسرب». تبدأ غالبًا بإشارة غامضة: رسالة من عميل، أو ملف ظهر في مكان غريب، أو تنبيه من نظام. وإذا لم تكن الأدوار والخطوات محددة مسبقًا، تضيع أول 48 ساعة في «من المسؤول؟» و«هل هذا تسرب فعلًا؟».
متطلب الإشعار وارد في المادة الرابعة والعشرين من اللائحة التنفيذية للنظام، وتتيح منصة حوكمة البيانات الوطنية خدمة «إشعار تسرب بيانات شخصية» للجهات المسجلة. وبحسب وصف الخدمة، الإشعار مطلوب خلال مدة لا تتجاوز 72 ساعة من وقت العلم بالحادثة، إذا كان من شأنها الإضرار بالبيانات الشخصية أو بصاحبها، أو تتعارض مع حقوقه أو مصالحه.
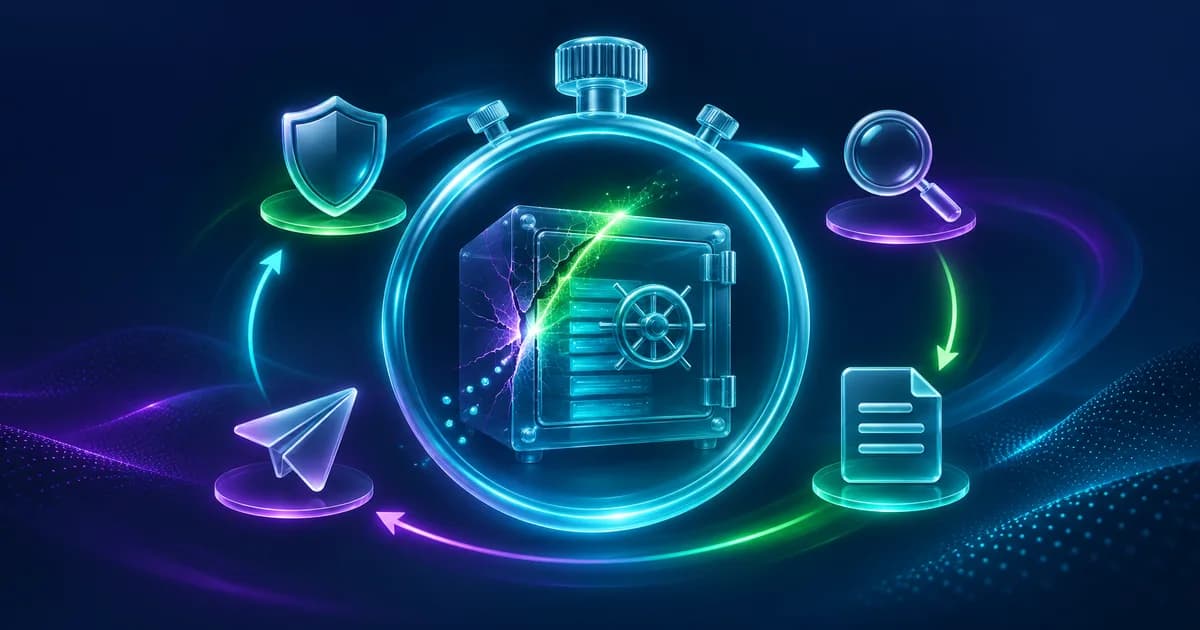
خطة الـ72 ساعة
"الخطة أعلاه إطار عملي مقترح من فريق مسارات لتنظيم الوقت، وليست نصًا نظاميًا. ارجع للائحة التنفيذية لتفاصيل ما يجب أن يتضمنه الإشعار ومتى يجب إبلاغ أصحاب البيانات.
جهّز هذه الأشياء الآن، قبل أي حادثة
- فريق صغير مسمّى بالأسماء: مسؤول تقني، ومسؤول قانوني أو امتثال، وصاحب قرار.
- حساب منشأتك في منصة حوكمة البيانات الوطنية جاهز، ومن يملك صلاحية الدخول معروف.
- سجل معالجة البيانات محدث: ما البيانات التي تجمعها؟ وأين تُخزّن؟ ومن يصل إليها؟ بدونه لن تعرف حجم التسرب.
- سجلات الأحداث مفعّلة على الأنظمة المهمة، حتى تعرف ماذا حدث ومتى.
- أرقام تواصل مزوّدي الخدمات السحابية والتقنية في مكان واحد.
- تمرين سنوي: سيناريو تسرب وهمي لمدة ساعة واحدة يكشف الثغرات في الخطة.
ولا تنسَ بقية مخالفات يونيو
| المخالفة | الإجراء الوقائي |
|---|---|
| التسويق المباشر بلا موافقة صريحة | فصل قوائم التسويق، وتوثيق الموافقة، وخيار إلغاء واضح |
| بطء الاستجابة لطلبات أصحاب البيانات | قناة واحدة معروفة للطلبات، ومسؤول، ومدة داخلية للرد |
| ضعف الحماية | صلاحيات محدودة، وتحقق ثنائي، وتشفير، ونسخ احتياطي |
| عدم تعيين مسؤول حماية بيانات عند وجوبه | استخدم أداة سدايا لمعرفة مدى الإلزام، وعيّن داخليًا أو بالتعاقد |
"هذا المقال للتوعية العامة ولا يُعد استشارة قانونية.
المصادر
كاتب المقال
م. نايف الزهراني
مؤسس في مسارات، متخصص في هندسة الحلول الرقمية الآمنة وقيادة مشاريع التحول التقني المعقدة.