EvilTokens: تصيّد مدعوم بالذكاء الاصطناعي اخترق أكثر من 12 ألف صندوق بريد دون سرقة كلمة مرور واحدة
كشفت Microsoft في سبتمبر 2026 عن منصة EvilTokens للتصيد كخدمة، التي استغلت ما يسمى «تدفق رمز الجهاز» لتجاوز التحقق الثنائي، واستخدمت الذكاء الاصطناعي لتخصيص الرسائل واختيار الضحايا. كيف تعمل الحيلة؟ وكيف تحمي نفسك ومنشأتك؟
م. أحمد موري
مؤسس، مطور برمجيات ومحلل تهديدات سيبرانية
الخبر
في 22 سبتمبر 2026 نشرت Microsoft تحليلًا لمنصة EvilTokens، وهي منصة «تصيد كخدمة» (Phishing-as-a-Service) ظهرت في فبراير 2026. وبحسب Microsoft:
- أصبحت بسرعة من أكثر منصات التصيد استخدامًا.
- وفّرت للمجرمين قدرات ذكاء اصطناعي لتخصيص رسائل التصيد، ولتحليل صناديق البريد المخترقة بحثًا عن أهداف عالية القيمة.
- سهّلت حملات اختراق البريد الإلكتروني للأعمال (BEC) اخترقت أكثر من 12,000 صندوق بريد في أكثر من 10,000 منظمة حول العالم.
الحيلة: «أدخل هذا الرمز»
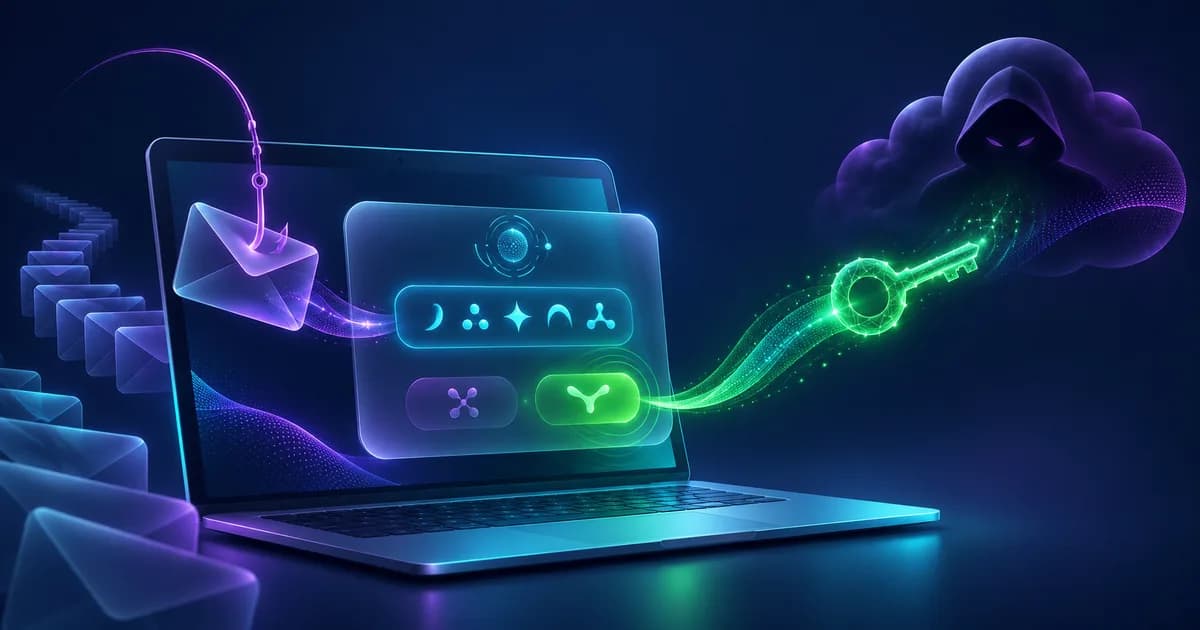
بعض الأجهزة لا تملك لوحة مفاتيح مريحة، مثل التلفزيونات الذكية وأجهزة قاعات الاجتماعات. ولهذا يوجد ما يسمى تدفق رمز الجهاز (Device Code Flow): الجهاز يعرض رمزًا قصيرًا، وأنت تفتح صفحة الدخول على جوالك أو حاسبك، وتكتب الرمز، وتسجل الدخول. فيحصل الجهاز على صلاحية الدخول لحسابك.
التصيد هنا يقلب الأدوار:
لهذا تقول Microsoft إن المهاجمين يستخدمون هذه الطريقة للالتفاف على حماية التحقق الثنائي التقليدية: أنت لم تعطِ كلمة مرورك، ولم يُسرق رمز التحقق، لكنك وافقت بنفسك على دخول المهاجم.
كيف تحمي منشأتك؟
توصية Microsoft الأولى: حظر تدفق رمز الجهاز حيثما أمكن. وإذا كانت منشأتك تستخدم أجهزة Teams التي تحتاجه، فاجعل الاستثناء مقصورًا على حسابات موارد أجهزة Teams المحددة، عبر سياسات الوصول المشروط (Conditional Access).
إجراءات إضافية:
- راقب صناديق البريد بعد أي اشتباه: قواعد إعادة توجيه جديدة، أو حذف رسائل التنبيه.
- قاعدة مالية ثابتة: أي طلب لتغيير حساب بنكي لمورّد أو دفع عاجل يُتحقق منه بمكالمة على رقم معروف مسبقًا. فهجمات BEC تنتهي عادة بطلب تحويل مالي.
- درّب الموظفين على جملة واحدة: «لا تُدخل رمزًا في صفحة دخول إلا إذا كنت أنت من بدأ تسجيل الدخول على جهاز أمامك».
وللأفراد
- إذا وصلتك رسالة تطلب منك «إدخال رمز» في صفحة Microsoft أو Google أو غيرها لعرض مستند أو تأكيد حساب، توقف. أنت لم تبدأ تسجيل دخول، فلماذا تُدخل رمزًا؟
- الصفحة الرسمية لا تعني أن الطلب رسمي. المهاجم استخدم صفحة حقيقية لكن بطلب من عنده.
- راجع دوريًا الأجهزة والجلسات المسجلة في حساباتك وأزل ما لا تعرفه.
الخلاصة
EvilTokens مثال واضح على أمرين: الذكاء الاصطناعي يرفع جودة التصيد وحجمه، والمهاجمون يلتفون على التحقق الثنائي بدل كسره. والحل ليس التخلي عن التحقق الثنائي، بل إغلاق المسارات غير الضرورية مثل تدفق رمز الجهاز، والانتقال تدريجيًا لطرق تحقق مقاومة للتصيد.
المصادر
الوسوم
كاتب المقال
م. أحمد موري
مؤسس مشارك، يجمع بين خبرة بناء النظم البرمجية العميقة وتحليل التهديدات السيبرانية المتقدمة.